Como montei o monitoramento completo do meu homelab
Prometheus, Loki, Grafana e um mapa da rede ao vivo em Go — 20 VMs, 44 alvos e 31 alertas, montado com ajuda de um agente de IA.
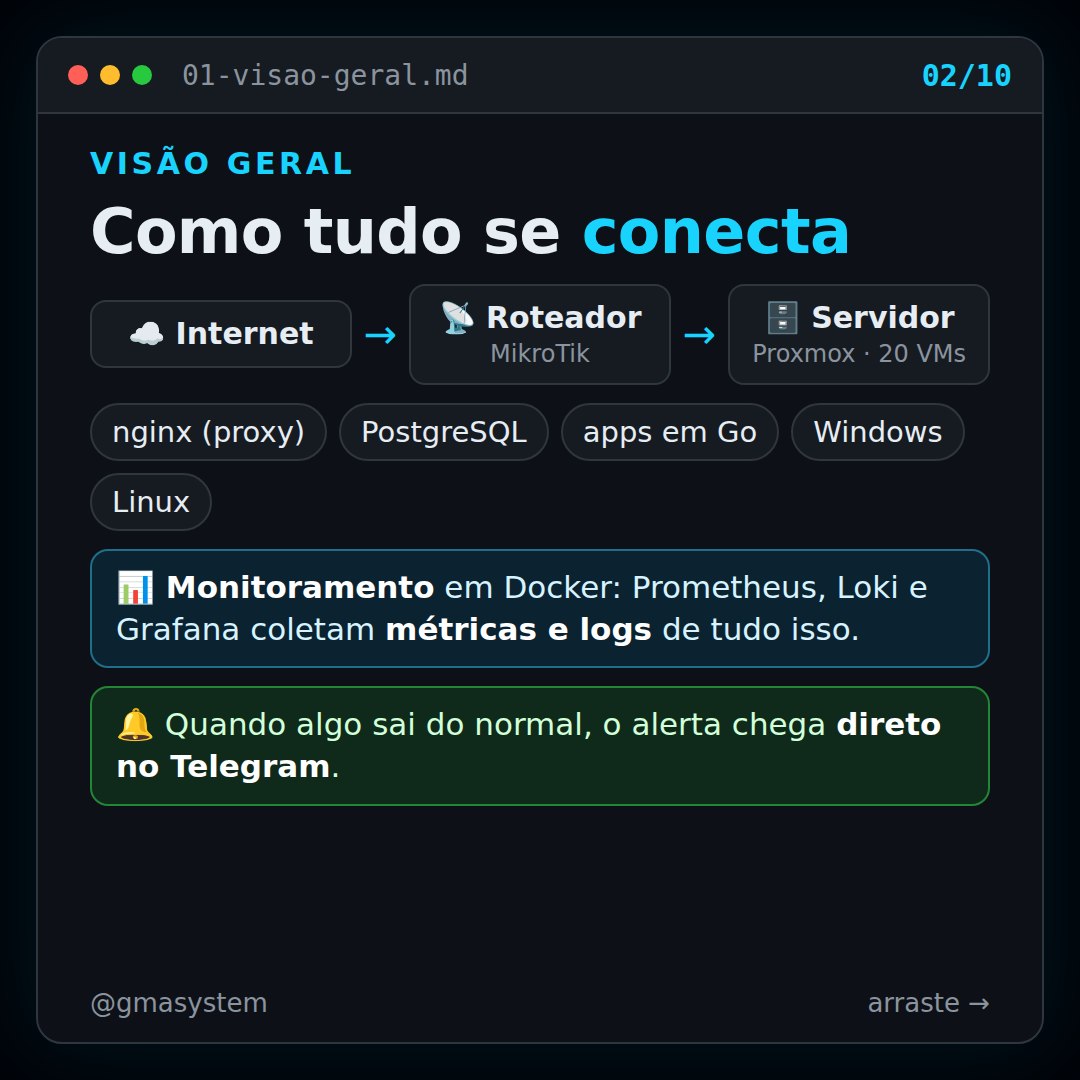
Visão geral — como tudo se conecta Internet → Roteador MikroTik → Servidor Proxmox com 20 VMs, rodando nginx (proxy), PostgreSQL, apps em Go, Windows e Linux. O monitoramento roda em Docker: Prometheus, Loki e Grafana coletam métricas e logs de tudo isso. Quando algo sai do normal, o alerta chega direto no Telegram.
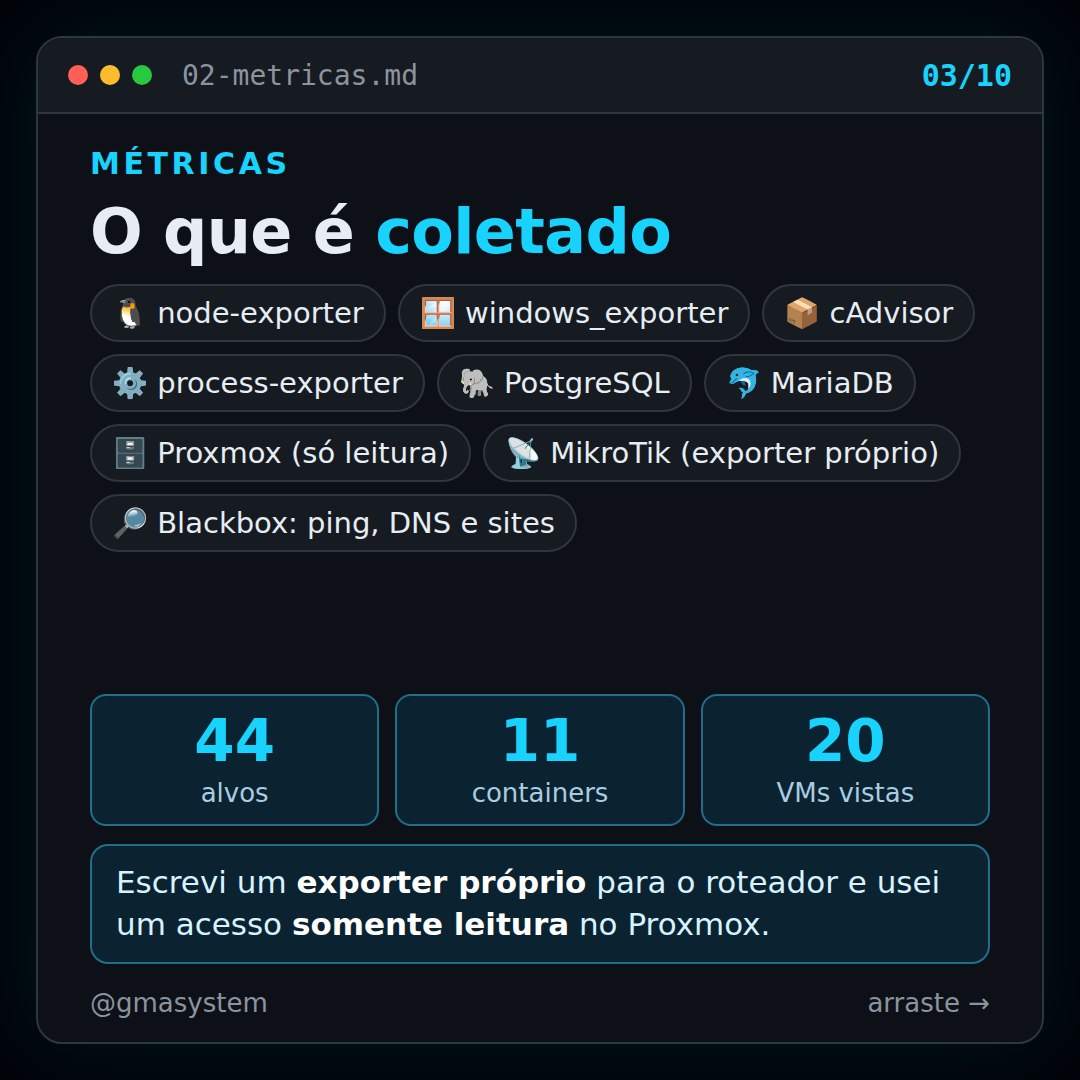
Métricas — o que é coletado node-exporter, windows_exporter, cAdvisor, process-exporter, PostgreSQL, MariaDB, Proxmox (só leitura), MikroTik (exporter próprio) e Blackbox (ping, DNS e sites). São 44 alvos, 11 containers e 20 VMs vistas. Escrevi um exporter próprio para o roteador e usei um acesso somente leitura no Proxmox.
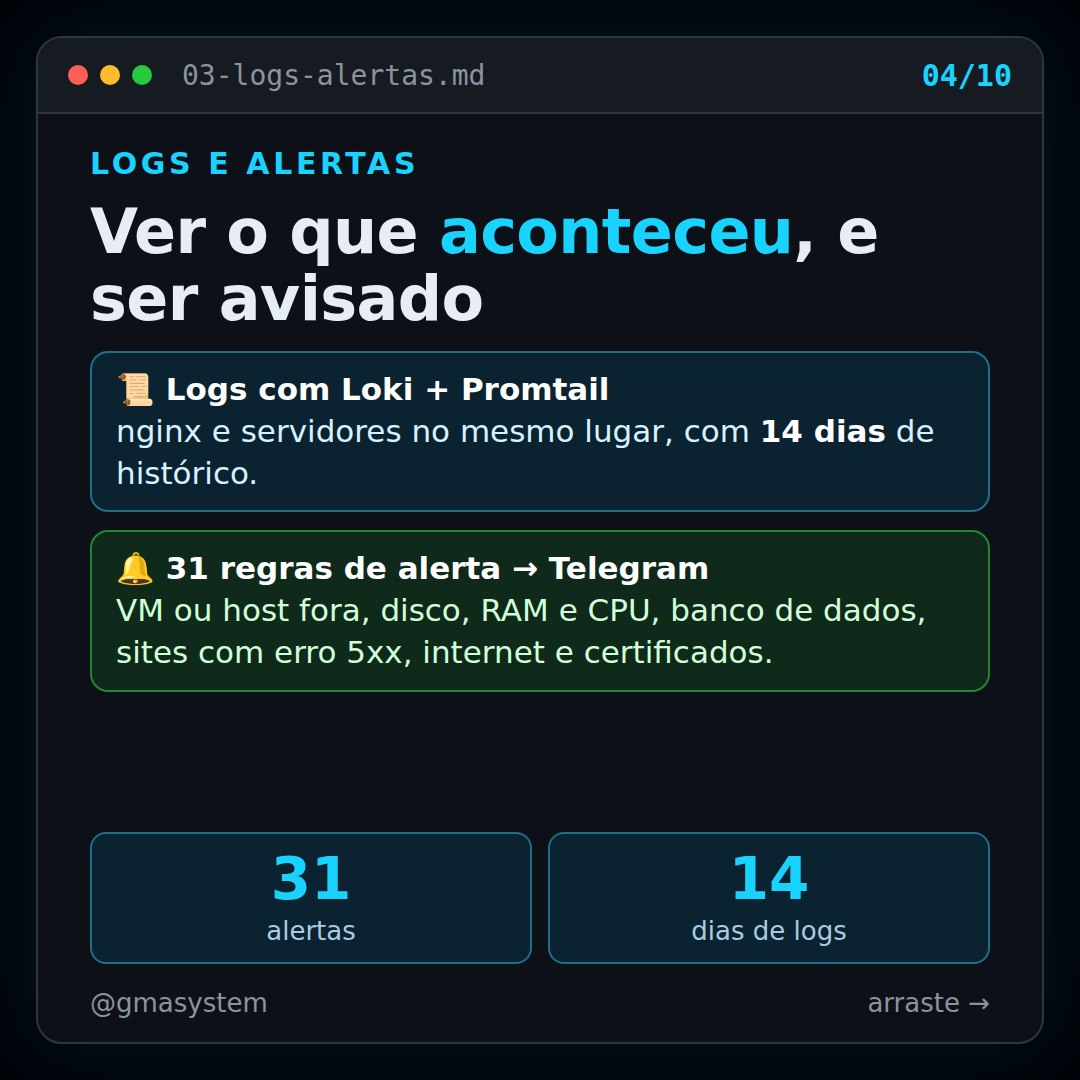
Logs e alertas — ver o que aconteceu, e ser avisado Logs com Loki + Promtail: nginx e servidores no mesmo lugar, com 14 dias de histórico. 31 regras de alerta → Telegram: VM ou host fora, disco, RAM e CPU, banco de dados, sites com erro 5xx, internet e certificados.
Dashboards — painéis e modo TV 14 painéis no Grafana cobrindo Proxmox, roteador, nginx e bancos; Windows e um painel por VM. Lista em tela cheia que troca de painel sozinha, com login obrigatório e sem acesso anônimo.
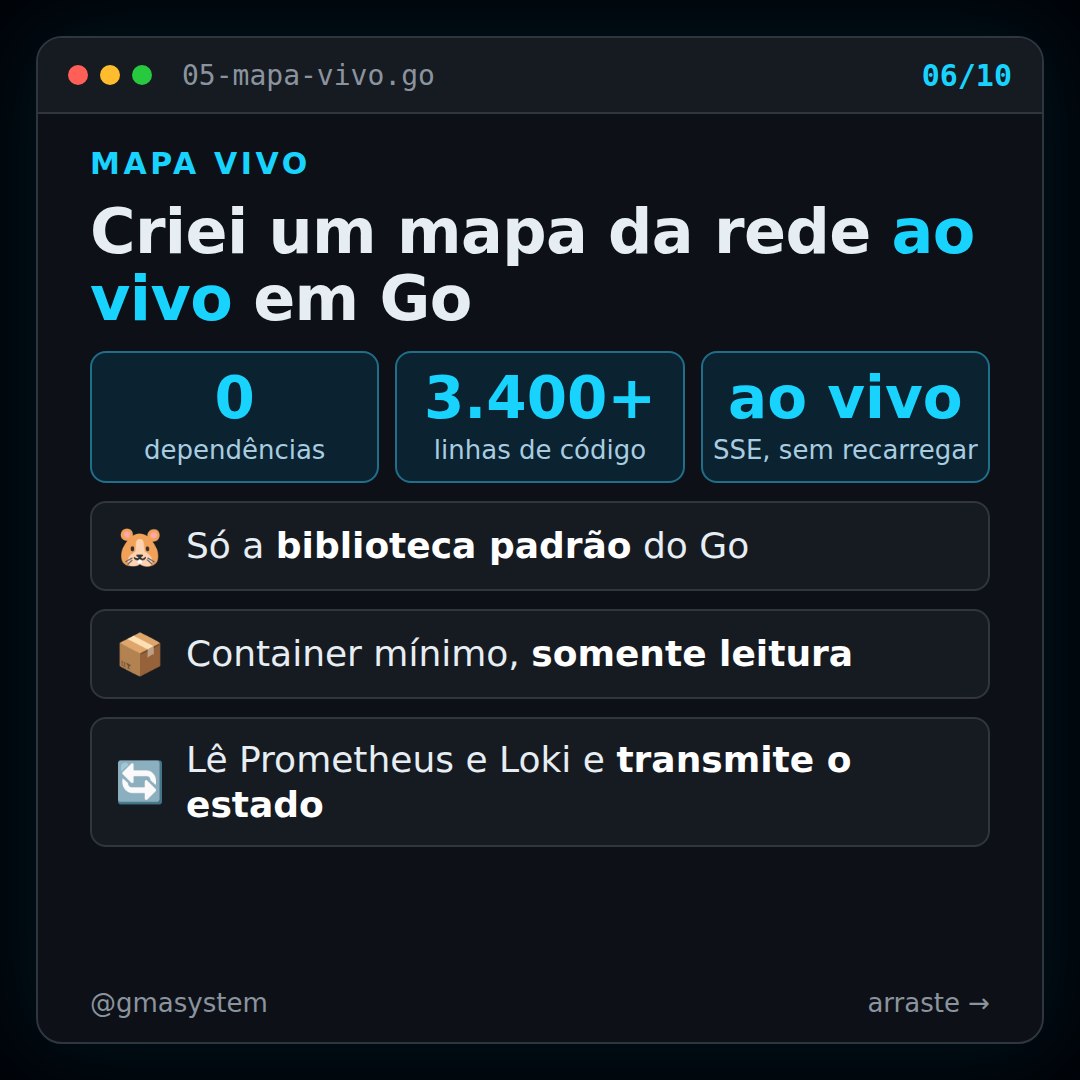
Mapa vivo — criei um mapa da rede ao vivo em Go 0 dependências, mais de 3.400 linhas de código e atualização ao vivo via SSE, sem recarregar a página. Só a biblioteca padrão do Go, em container mínimo e somente leitura. Lê Prometheus e Loki e transmite o estado.
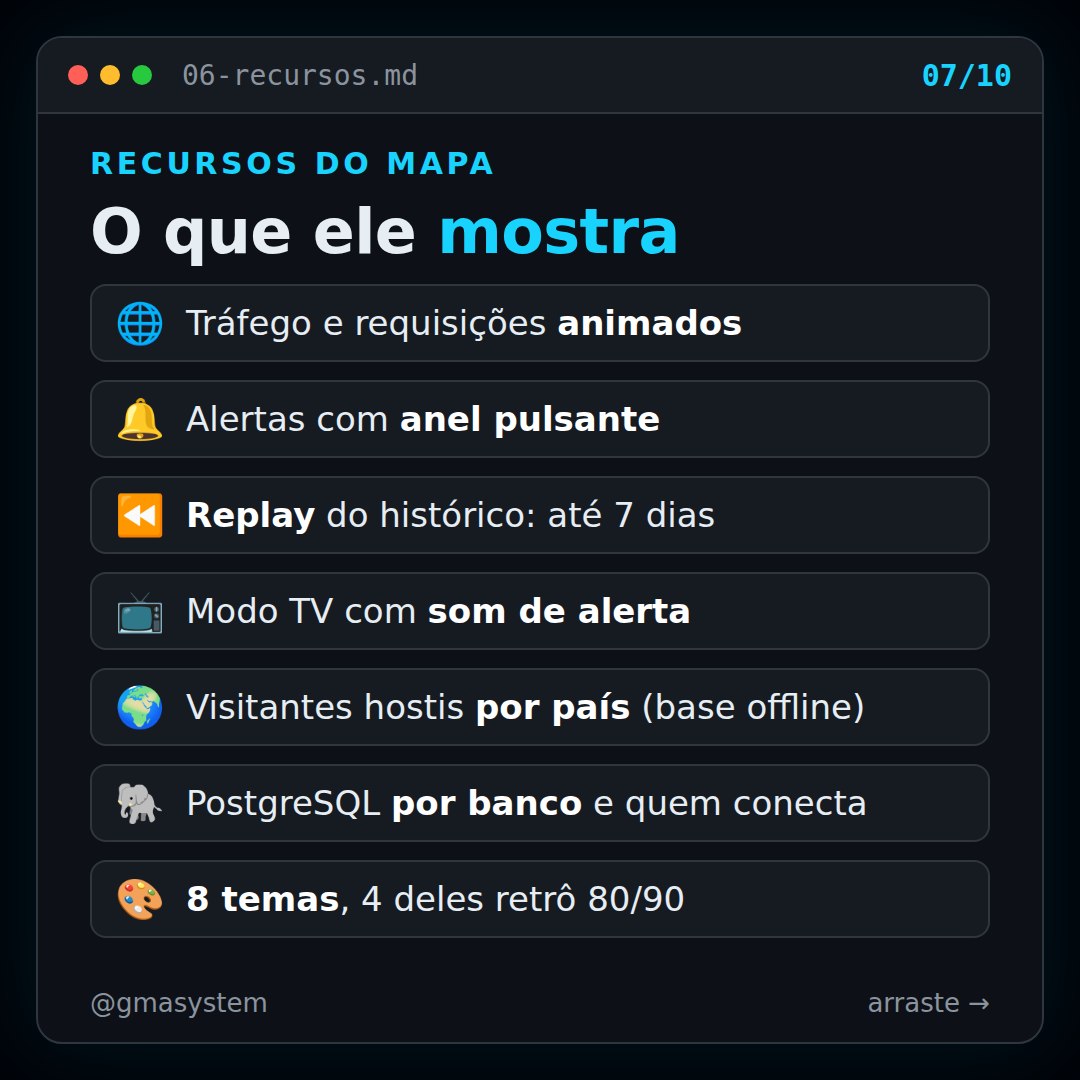
Recursos do mapa — o que ele mostra Tráfego e requisições animados; alertas com anel pulsante; replay do histórico de até 7 dias; modo TV com som de alerta; visitantes hostis por país (base offline); PostgreSQL por banco e quem conecta; 8 temas, 4 deles retrô anos 80/90.
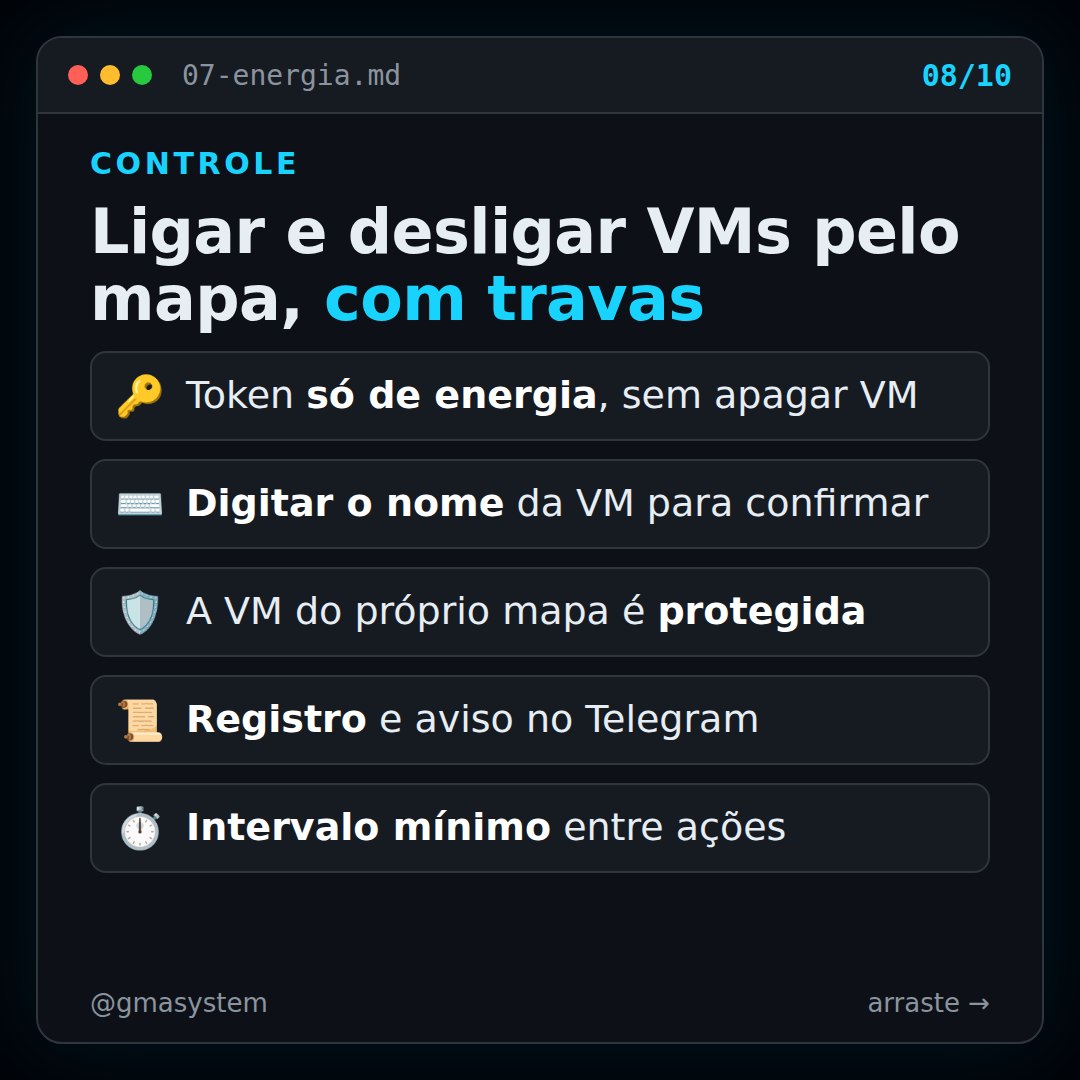
Controle — ligar e desligar VMs pelo mapa, com travas Token só de energia, sem permissão para apagar VM. É preciso digitar o nome da VM para confirmar. A VM do próprio mapa é protegida. Toda ação gera registro e aviso no Telegram, e existe um intervalo mínimo entre ações.
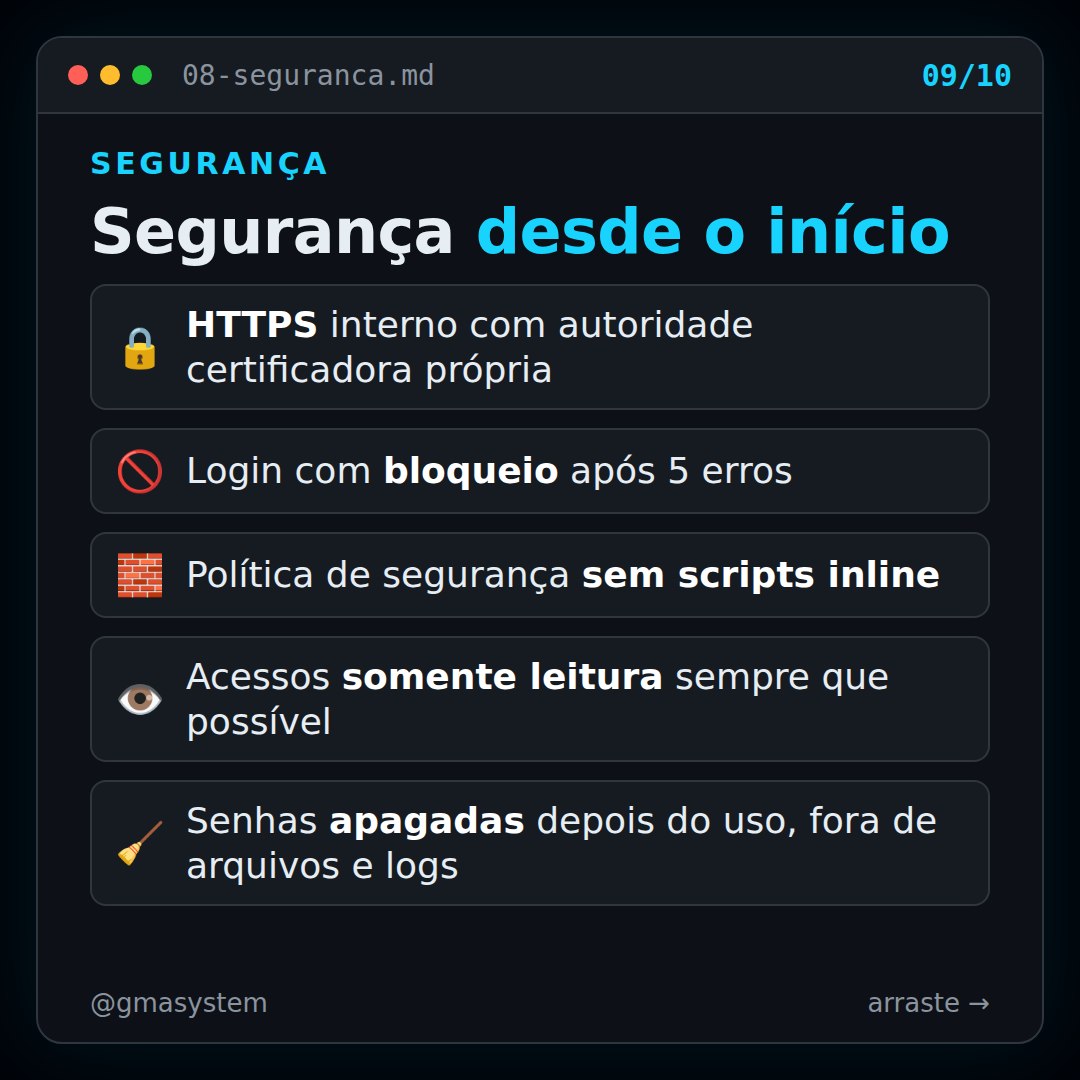
Segurança desde o início HTTPS interno com autoridade certificadora própria; login com bloqueio após 5 erros; política de segurança sem scripts inline; acessos somente leitura sempre que possível; senhas apagadas depois do uso, fora de arquivos e logs.
Resultado — tudo visível, tudo avisado A rede inteira numa tela, alerta antes do cliente reclamar e subir ou derrubar VM com um clique. Montado com ajuda do Hermes Agent, um agente de IA de código aberto.
Quer o passo a passo de alguma parte? Fala comigo!